Os cursos presenciais ou remotos de Segurança de Aplicativos, ministrados por instrutores ao vivo, demonstram, por meio de práticas interativas e práticas de mão-na-massa, como utilizar as melhores práticas de segurança, ferramentas e técnicas para identificar, prevenir e mitigar vulnerabilidades em aplicativos.
Os treinamentos em Segurança de Aplicativos estão disponíveis como "treinamento ao vivo online" ou "treinamento ao vivo presencial". O treinamento ao vivo online (também conhecido como "treinamento remoto ao vivo") é realizado por meio de uma sessão interativa de desktop remoto. O treinamento ao vivo presencial pode ser realizado localmente nas instalações do cliente em Oeiras ou nos centros corporativos de treinamento da NobleProg em Oeiras.
A Segurança de Aplicativos também é conhecida como AppSec.
NobleProg -- Seu Provedor Local de Treinamentos
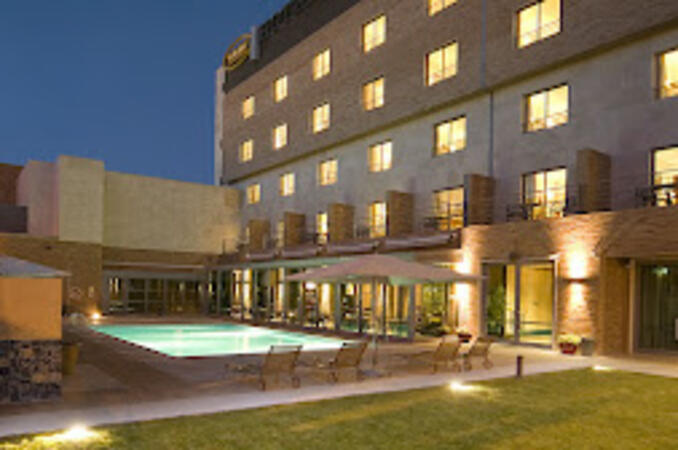
Hotel Real Oeiras
nº5, R. Álvaro Rodrigues de Azevedo nº 5, 2770-197 Paço de Arcos, Paço de Arcos, Portugal, 2770-197 Paço de Arcos
Com uma localização privilegiada junto aos principais parques empresariais de Oeiras, como Lagoas Park, o Tagus Park e a Quinta da Fonte, o Hotel Real Oeiras é um hotel 4 estrelas que oferece todas as condições para a organização e realização de todo o tipo de reuniões e eventos sociais.
Quer se trate de uma reunião de negócios, um congresso, um evento empresarial, evento social, um jantar ou almoço privado, um casamento, um batizado, uma festa de aniversário ou até mesmo um divertido aniversário de criança, as 8 salas multifuncionais são a opção ideal.
Todas as salas têm luz natural e acesso direto à piscina exterior e zonas verdes envolventes que fazem com que este hotel seja a escolha perfeita para tornar o seu evento num acontecimento memorável.
Este treinamento ao vivo conduzido por instrutor em Oeiras (no local ou remoto) é destinado a desenvolvedores de nível intermediário a avançado que desejam entender e aplicar práticas de codificação seguras, identificar riscos de segurança em software e implementar defesas contra ameaças cibernéticas.
No final deste treinamento, os participantes serão capazes de:
Compreender as vulnerabilidades de segurança comuns em aplicações web e de software.
Analisar ameaças de segurança e explorar técnicas usadas por invasores.
Implementar práticas de codificação seguras para mitigar os riscos de segurança.
Utilizar ferramentas de teste de segurança para identificar e corrigir vulnerabilidades.
Esta formação ao vivo, orientada por instrutor em Oeiras, aborda os princípios do ECDE, ajudando os profissionais a incorporar a segurança em todo o ciclo de vida do DevOps. Você aprenderá a proteger pipelines CI/CD, implementar práticas de codificação seguras e preparar-se para a certificação por meio de laboratórios práticos e exercícios orientados.
Este curso em Oeiras aborda os fundamentos de segurança de redes e comunicação segura. Ele explora primitivos criptográficos, algoritmos criptográficos práticos e protocolos de segurança como SSL\/TLS. Os participantes aprenderão a identificar vulnerabilidades e aplicar práticas de codificação segura.
Este treinamento em Oeiras ensina codificação segura em C e C++, cobrindo estouro de buffer, uso após liberação (use-after-free) e validação de entrada. Os participantes aplicam técnicas defensivas e análise estática para construir software reforçado, resiliente a ciberataques e vulnerabilidades do mundo real.
Domine a segurança avançada em Java, abrangendo JEE, serviços web e criptografia em Oeiras. Este curso oferece exercícios práticos para codificação segura, ajudando os desenvolvedores a identificar e mitigar eficazmente vulnerabilidades comuns e falhas críticas em aplicações Java.
Existem diversas linguagens de programação disponíveis atualmente para compilar código para os frameworks .NET e ASP.NET. O ambiente oferece meios poderosos para o desenvolvimento seguro, mas os desenvolvedores devem saber como aplicar técnicas de programação nos níveis de arquitetura e de código para implementar a funcionalidade de segurança desejada, evitar vulnerabilidades ou limitar sua exploração.
O objetivo deste curso é ensinar os desenvolvedores, por meio de numerosos exercícios práticos, a impedir que código não confiável realize ações privilegiadas, proteger recursos por meio de autenticação e autorização fortes, fornecer chamadas de procedimento remoto, gerenciar sessões, introduzir diferentes implementações para determinadas funcionalidades, entre outros aspectos.
A introdução às diferentes vulnerabilidades começa apresentando problemas de programação típicos cometidos ao utilizar .NET, enquanto a discussão sobre vulnerabilidades do ASP.NET também aborda as diversas configurações de ambiente e seus efeitos. Finalmente, o tópico das vulnerabilidades específicas do ASP.NET não trata apenas de desafios gerais de segurança de aplicativos web, mas também de questões especiais e métodos de ataque, como ataques ao ViewState ou ataques de terminação de string.
Os participantes que cursarem este material aprenderão
A compreender os conceitos básicos de segurança, segurança de TI e codificação segura
A conhecer vulnerabilidades web além do OWASP Top Ten e saber como evitá-las
A utilizar os diversos recursos de segurança do ambiente de desenvolvimento .NET
A adquirir conhecimento prático no uso de ferramentas de teste de segurança
A aprender sobre erros de codificação típicos e como evitá-los
A obter informações sobre algumas vulnerabilidades recentes no .NET e no ASP.NET
A ter acesso a fontes e leituras complementares sobre práticas de codificação segura
Desenvolva aplicações PHP seguras em Oeiras ao dominar a prevenção de injeções, o gerenciamento de sessões e a mitigação avançada de vulnerabilidades. Este curso abrange segurança no lado do cliente, criptografia e práticas de hardening, garantindo que seu código resista a ataques modernos da Internet e atenda aos padrões do setor.
Este treinamento instrutor-orientado em Oeiras fornece uma introdução prática ao Ciclo de Vida de Desenvolvimento Seguro da Microsoft. Os participantes aprendem práticas de design e codificação seguras para detectar falhas precocemente, cobrindo vulnerabilidades comuns como estouro de buffer e injeção de SQL por meio de exercícios práticos.
Neste curso ministrado por um instrutor e ao vivo em Oeiras, os participantes aprenderão como formular a estratégia de segurança adequada para enfrentar o desafio da segurança DevOps.
Este curso abrange os conceitos de codificação segura em Java usando a metodologia OWASP. Aprenda a identificar ameaças à web, prevenir ataques comuns como XSS e CSRF e implementar princípios de design seguro. Participe deste treinamento prático em Oeiras para aprimorar eficazmente suas habilidades em segurança de aplicações.
Este curso conduzido por instrutor sobre Oeiras cobre conceitos de codificação segura e princípios de segurança do ASP.NET. Aprenda a aplicar a metodologia OWASP, a implementar autenticação e autorização robustas e a prevenir ataques de injeção, XSS e CSRF para construir aplicações web resilientes e seguras.
Leia mais...
Última Atualização:
Testemunhos de Clientes (7)
Os diferentes tipos de ataques para expor ou criar vulnerabilidades na web, como posso evitá-los e quais ferramentas posso utilizar para garantir que a aplicação que estou a desenvolver está segura e será difícil de hackear.
Glyssa Mae Betonio - Metropolitan Bank and Trust Company
Curso - Application Security for Developers
Máquina Traduzida
A experiência de compartilhar, o conhecimento do professor e valioso.
Carey Fan - Logitech
Curso - C/C++ Secure Coding
Máquina Traduzida
o conhecimento do instrutor era muito elevado - ele sabia do que estava falando e conhecia as respostas para nossas perguntas
Adam - Fireup.PRO
Curso - Advanced Java Security
Máquina Traduzida
O tópico é atual e eu precisava estar atualizado
Damilano Marco - SIAP s.r.l.
Curso - Secure Developer Java (Inc OWASP)
Máquina Traduzida
Introduções aos diversos tipos de comportamentos não seguros.
Zhongqi
Curso - Secure Developer .NET (Inc OWASP)
Máquina Traduzida
A prática dos laboratórios
Angel - Vodacom
Curso - How to Write Secure Code
Máquina Traduzida
Muito bom entender como um hacker potencialmente analisaria sites em busca de vulnerabilidades e as ferramentas que poderiam usar.
Cursos de treinamento de Segurança de Aplicativos em Oeiras, Cursos de fim de semana de Segurança de Aplicativos em Oeiras, Treinamento tardiurno de Segurança de Aplicativos em Oeiras, Segurança de Aplicativos guiado por instrutor em Oeiras, Cursos tardiurnos de Segurança de Aplicativos em Oeiras,Coaching de Segurança de Aplicativos em Oeiras, !Instrutor de Segurança de Aplicativos em Oeiras, Cursos privados de Segurança de Aplicativos em Oeiras, Treinador de Segurança de Aplicativos em Oeiras, Aulas de Segurança de Aplicativos em Oeiras, treinamento em grupo de Segurança de Aplicativos em Oeiras, Treinamento individual de Segurança de Aplicativos em Oeiras, Treinamendo de Segurança de Aplicativos de fim de semana em Oeiras, Segurança de Aplicativos no local do cliente em Oeiras, Segurança de Aplicativos guiado por instrutor em OeirasCursos de treinamento de AppSec em Oeiras, Cursos de fim de semana de AppSec em Oeiras, Treinamento tardiurno de Application Security em Oeiras, AppSec guiado por instrutor em Oeiras, Cursos tardiurnos de Application Security em Oeiras,Coaching de Application Security em Oeiras, !Instrutor de Application Security em Oeiras, Treinamento individual de AppSec em Oeiras, Cursos privados de AppSec em Oeiras, Aulas de Application Security em Oeiras, treinamento em grupo de AppSec em Oeiras, Treinador de Application Security em Oeiras, AppSec guiado por instrutor em Oeiras, Application Security no local do cliente em Oeiras, Treinamendo de AppSec de fim de semana em Oeiras